Sledenje brez piškotkov: kje je zakonito in kje ne
Sledenje brez piškotkov pogosto pomeni prstni odtis brskalnika. V EU zahteva privolitev, v ZDA, Kanadi in Avstraliji veljajo druga pravila. Pregled z viri.
Tilen Ledic
Napisal
Sledenje brez piškotkov je obljuba, ki jo boste našli pri vse več orodjih za merjenje oglasov: "100 % natančnost, tudi ob zavrnjenih piškotkih, izbrisani zgodovini in vklopljenem ad blockerju." Tehnično to praviloma pomeni prstni odtis brskalnika ali ujemanje po IP naslovu, pravno pa je odgovor odvisen od tega, kje živijo vaši kupci: v EU takšno prepoznavanje zahteva privolitev (kar podre celotno obljubo), v ZDA, Kanadi in Avstraliji pa veljajo drugačna, a ne neobstoječa pravila. V tem vodiču razložimo, kako te tehnike delujejo, kaj pravijo regulatorji po trgih, in kakšna je zakonita alternativa. Nismo odvetniki in to ni pravni nasvet; dejstva smo preverili 10. avgusta 2026 in ponovno 28. septembra 2026, primarni viri pa so povezani v besedilu.
Kaj v resnici pomeni sledenje brez piškotkov?
Sledenje brez piškotkov v praksi pomeni eno od treh tehnik, in nobena od njih ne pomeni "brez shranjevanja ali branja podatkov z vaše naprave". Ko ponudnik obljublja prepoznavanje obiskovalca brez piškotka, uporablja:
- Strežniško nastavljene prvoosebne piškotke: piškotek se nastavi prek strežnika na domeni trgovine, s čimer se izogne Safarijevemu 7-dnevnemu krajšanju piškotkov, ki jih nastavi skripta. Še vedno je piškotek; spremenil se je samo način nastavitve.
- Ujemanje po IP naslovu in brskalniku: strežnik poveže klik na oglas z nakupom po kombinaciji IP naslova, tipa naprave in časa. Identifikacija je verjetnostna ("najverjetneje ista oseba"), IP naslov pa je po evropski sodni praksi lahko osebni podatek.
- Prstni odtis brskalnika (fingerprinting): skripta iz lastnosti naprave sestavi dovolj unikaten podpis, da vas prepozna tudi brez kakršnegakoli shranjenega identifikatorja.
Vse tri tehnike odgovarjajo na isto vprašanje ("ali je to isti obiskovalec?") z branjem podatkov iz vaše naprave. Prav to branje je tisto, kar evropska zakonodaja regulira.
"Brez piškotkov" je tehnična podrobnost, ne pravna bližnjica: branje podatkov z obiskovalčeve naprave spada pod isto evropsko pravilo o privolitvi kot nastavitev piškotka.
Obstaja pa tudi zakonita veja brez piškotkov: zasebnostne analitike, ki merijo zgolj agregate brez prepoznavanja obiskovalca; te smo razvrstili med alternativami za GA4.
Kako deluje prstni odtis brskalnika
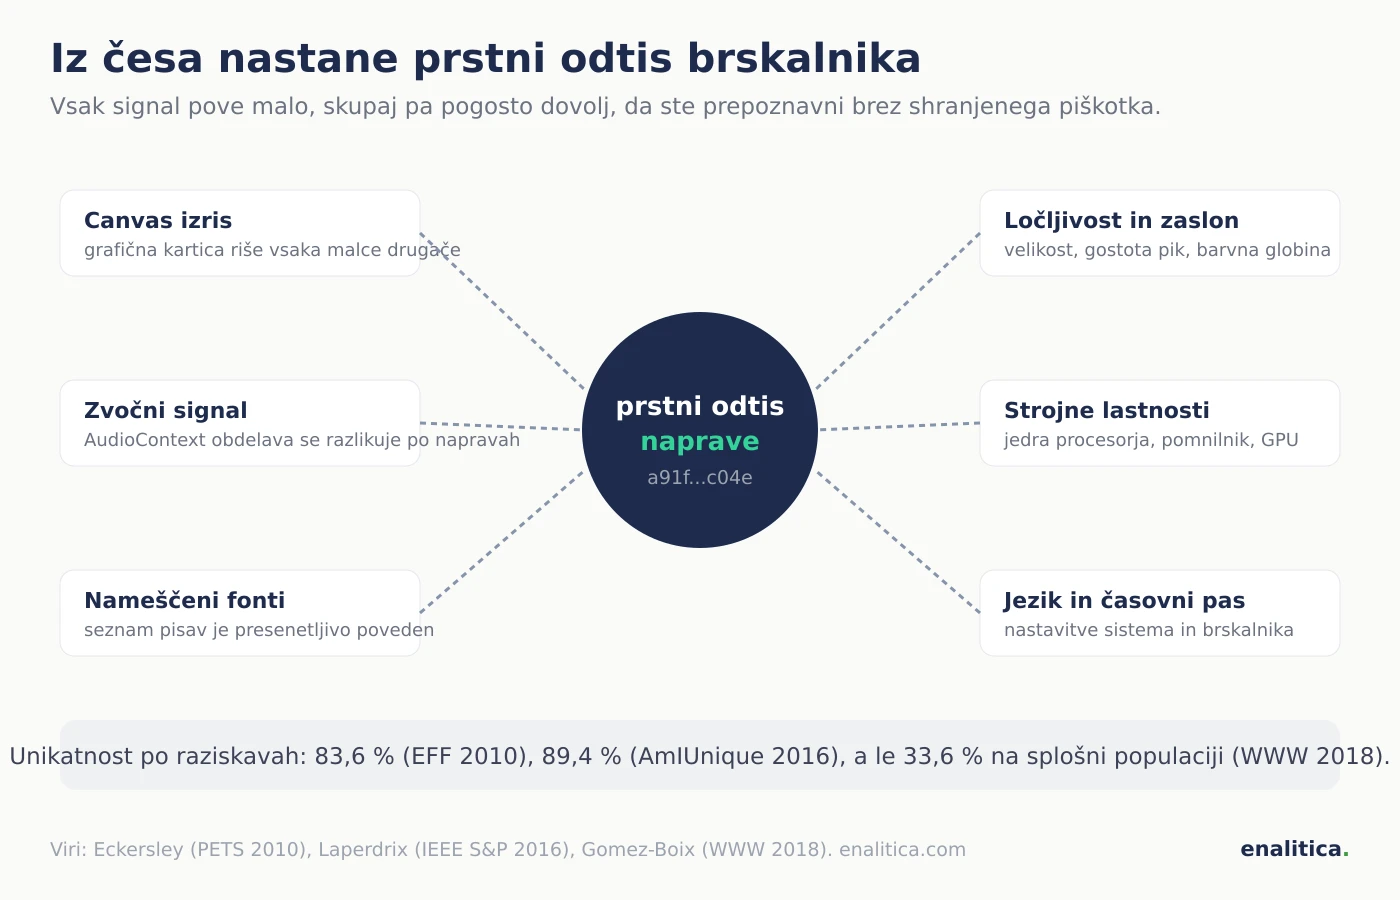
Prstni odtis brskalnika nastane tako, da skripta prebere na desetine lastnosti vaše naprave in jih zgosti v podpis: kako grafična kartica izriše skrito besedilo na platno (canvas), kako se obdela zvočni signal (AudioContext), kateri fonti so nameščeni, ločljivost zaslona, število procesorskih jeder, jeziki, časovni pas. Vsaka lastnost pove malo, skupaj pa pogosto dovolj, da ste prepoznavni brez shranjenega identifikatorja.
Koliko "dovolj"? Poštene številke iz raziskav: pionirska študija EFF (Eckersley, 2010, 470.000 brskalnikov) je izmerila 83,6 % unikatnost, projekt AmIUnique (2016, 119.000 brskalnikov) 89,4 %, študija "Hiding in the Crowd" (2018) pa je na 2 milijonih obiskovalcev splošne francoske novičarske strani izmerila samo 33,6 % unikatnost. Razlika ni naključje: prostovoljci, ki testirajo svoj brskalnik, so bolj "posebni" od splošne populacije. Prstni odtis je torej močno orodje, "vsak brskalnik je unikaten" pa je marketing, ne znanost. Komercialni sistemi zato prstni odtis kombinirajo z IP naslovom in prvoosebnimi identifikatorji ter podpise ponovno povezujejo, ko se spremenijo.
Zanimiv je tudi kontekst 2025: Google je februarja 2025 v pravilih svojih oglasnih platform oglaševalcem znova dovolil fingerprinting, britanski regulator ICO pa je odločitev javno označil za "neodgovorno" in opozoril, da podjetja "nimajo prostih rok". Brskalniki medtem tehniko aktivno otežujejo: Safari prikazuje poenostavljene signale naprave, Firefox blokira znane fingerprinting skripte, Brave podpis ob vsaki seji naključno spremeni.
Ali je prstni odtis brskalnika v EU zakonit brez privolitve?
Ne. Evropski regulatorji so na to vprašanje odgovorili že leta 2014: delovna skupina WP29 je v mnenju 9/2014 zapisala, da za prstni odtis naprav velja člen 5(3) direktive ePrivacy, torej predhodna privolitev, in kot primera, ki oba zahtevata privolitev, obdelala lastno spletno analitiko in ciljano oglaševanje. EDPB je to oktobra 2024 potrdil in razširil v smernicah 2/2023, ki v domet člena 5(3) štejejo tudi sledilne piksle in nekatere oblike sledenja po IP naslovu.
Dva pogosta protiargumenta ponudnikov padeta na sodišču. "Ne shranjujemo ničesar" ne pomaga, ker člen 5(3) zajema tudi branje podatkov iz naprave, ne samo shranjevanja. "To niso osebni podatki" pa je Sodišče EU zavrnilo v sodbi Planet49 (2019): varstvo velja za vse podatke na napravi "ne glede na to, ali gre za osebne podatke", kot sodišče navajajo smernice EDPB, poleg tega je identifikator, povezan z naročilom in e-naslovom, osebni podatek po GDPR (uvodna izjava 30, za IP naslove sodba Breyer).
Izjemi od privolitve sta samo prenos komunikacije in storitev, ki jo je uporabnik izrecno zahteval. Atribucija oglasov ne spada pod nobeno. Nekateri regulatorji izvzamejo ozko zasnovano merjenje obiskanosti, francoski CNIL na primer le, če ostane na eni strani, daje anonimno statistiko in se ne povezuje z drugimi podatki, kar prepoznavanje obiskovalca za pripis oglasu izključi.
Za Slovenijo je stvar domača: člen 5(3) izvaja 225. člen ZEKom-2, Informacijski pooblaščenec pa je v smernicah o uporabi piškotkov in podobnih sledilnih tehnologij (2023) izrecno zajel tudi prstni odtis brskalnika. Kazni, ki bi imenovale prav fingerprinting, v EU še nismo našli; splošnih kazni za sledenje brez veljavne privolitve pa ne manjka, francoski CNIL je samo 1. septembra 2025 naložil 325 milijonov evrov Googlu in 150 milijonov Sheinu.
Pravila po trgih: EU, ZDA, Kanada, Avstralija
Pravila za prepoznavanje obiskovalcev brez piškotkov se med trgi razlikujejo bolj kot pri skoraj kateremkoli drugem vprašanju spletne trgovine, zato je za trgovino, ki prodaja globalno, ključno vedeti, kdo so njeni kupci. Stanje na dan 10. 8. 2026, ponovno preverjeno septembra 2026:
| Trg | Model | Prstni odtis za oglaševanje |
|---|---|---|
| EU / EGP | privolitev vnaprej (opt-in) | ✗ brez privolitve |
| Združeno kraljestvo | opt-in (PECR); izjema le za lastno statistiko | ✗ brez privolitve |
| ZDA | obvestilo + opt-out (CCPA in ~20 državnih zakonov) | ~ dovoljen z obvestilom, opt-out in GPC |
| Kanada | opt-out za oglase, a regulator fingerprinting izrecno odsvetuje; Quebec opt-in | ✗/~ |
| Avstralija | najmilejša; obvestilo in poštena obdelava | ~ danes; reforma na poti |
Tri podrobnosti, ki jih tabela ne pove. V ZDA kalifornijski CCPA "unikatne identifikatorje" opredeli dovolj široko ("trajni ali verjetnostni identifikatorji", piškotki, piksli "ali podobna tehnologija"), da zajame tudi prstni odtis, zahteva spoštovanje signala Global Privacy Control in že prinaša kazni (Honda, Todd Snyder, Sephora), poleg tega raste val tožb po zakonu CIPA proti prikritemu sledenju. V Kanadi je regulator OPC že v smernicah o vedenjskem oglaševanju zapisal, da organizacije ne smejo uporabljati tehnik, ki se jim uporabnik ne more izogniti (imenoval je prav prstni odtis naprave), Quebec pa z zakonom 25 zahteva, da so funkcije profiliranja privzeto izklopljene. V Avstraliji je reforma iz leta 2024 prinesla odškodninsko tožbo za resne posege v zasebnost, ki velja od 10. junija 2025, nadaljnje predlagane spremembe (širša definicija osebnih podatkov, test poštenosti) pa bi pravila premaknile proti evropskim.
Zakaj 100 % sledenje in veljavna privolitev ne gresta skupaj
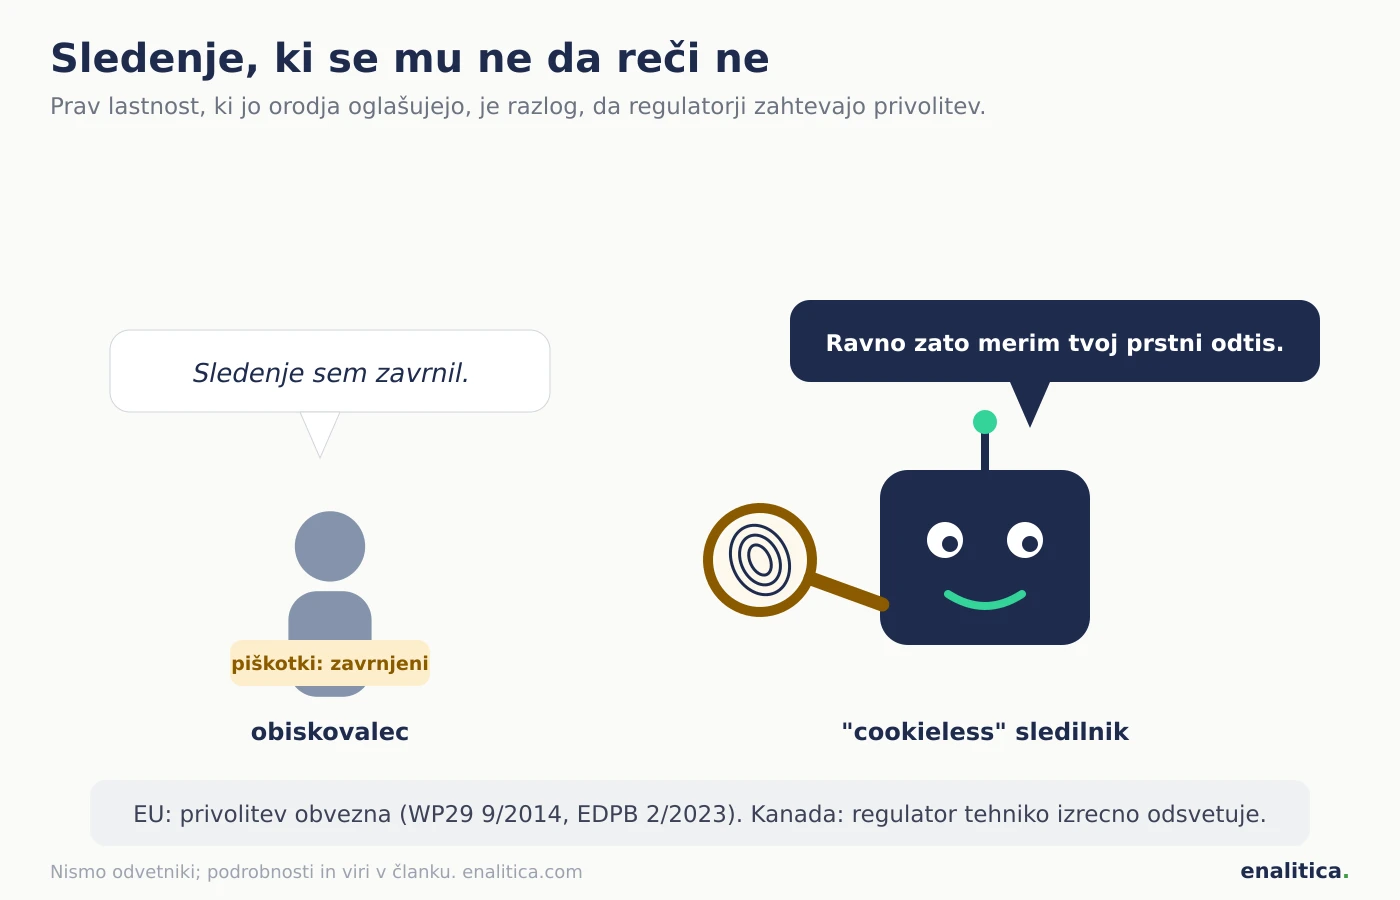
Trditev "sledimo 100 % obiskovalcev" in veljavna privolitev se logično izključujeta: če ima obiskovalec resnično možnost reči ne, del obiskovalcev to tudi stori, in zakonito orodje teh obiskovalcev ne sme prepoznavati.
Orodje za sledenje, ki tudi po zavrnitvi vidi vse, po definiciji sledi ljudem, ki so sledenje odklonili. To ni napaka v nastavitvah, to je poslovni model.
Zato je pravo vprašanje za vsako "cookieless" orodje preprosto: kaj se zgodi z obiskovalcem iz EU, ki na pasici klikne Zavrni? Če je odgovor "nič se ne spremeni, še vedno ga prepoznamo", potem orodje v EU deluje na način, za katerega WP29, EDPB in slovenski Informacijski pooblaščenec zahtevajo privolitev. Če je odgovor "tega obiskovalca izgubimo", pa obljuba o 100 % ne drži. Tretje možnosti ni; merjenje brez laži pomeni tudi vrzel, ki jo je treba izmeriti, ne skriti.
Izmerjena vrzel je vidna v resničnih podatkih. V podatkih Enalitice, zadnjih 90 dni do 28. septembra 2026, je 26,4 % od skoraj 12.000 naročil nosilo kakršenkoli plačani click ID; ostala so bila pripisana iz seje, napotitelja ali vstopne strani ali označena kot Direct oziroma neznano. Kar skrije soglasje, ostane označeno kot neznano in ni zmodelirano v kanal.
Za konstruktivno plat argumenta (kaj zgraditi namesto fingerprintinga) glejte najin sklad atribucije, skladne z GDPR.
Vprašanja, ki jih zastavite ponudniku sledenja
Ponudnika orodja za sledenje oglasov pred podpisom vprašajte naslednje in zahtevajte pisne odgovore; vprašanja so oblikovana tako, da ločijo zakonito arhitekturo od tvegane, ne da bi vam bilo treba verjeti marketinškim stranem:
- S katerimi signali prepoznate obiskovalca, ki se vrne, če je piškotke zavrnil ali izbrisal?
- Ali se prepoznavanje izvede pred odločitvijo na pasici za privolitev ali po njej?
- Kaj točno se zgodi s prometom iz EU, ko obiskovalec klikne Zavrni?
- Na katero izjemo člena 5(3) direktive ePrivacy se opirate, glede na to, da mnenje WP29 9/2014 analitiko in oglaševanje izključuje?
- Ali identifikator povezujete z naročilom (s čimer postane osebni podatek po GDPR)?
- Kje gostujete podatke in ali podpišete pogodbo o obdelavi podatkov (DPA)?
- Ali spoštujete signal Global Privacy Control za ameriške obiskovalce?
- Kdo nosi odgovornost, če nadzorni organ vašo metodo oceni drugače kot vi?
Ponudnik z urejeno arhitekturo na ta vprašanja odgovori brez ovinkov. Izmikanje pri drugem, tretjem ali četrtem vprašanju vam pove vse, kar morate vedeti.
Kako Enalitica sledi brez prstnega odtisa
Enalitica obiskovalcev ne prepoznava po prstnem odtisu: naša sledilna skripta ne bere canvas, WebGL, zvočnih, pisavnih ali strojnih signalov naprave in ne uporablja verjetnostnega ujemanja po IP naslovu. Namesto tega shrani tisto, kar je oglasna platforma sama pripela na povezavo: ID klika (gclid, fbclid in podobne) in UTM parametre, v prvoosebni piškotek na domeni trgovine z veljavnostjo 90 dni. Naročilo se s kampanjo poveže prek tega ID-ja, dokazljivo in deterministično, nikoli z ugibanjem.
Privolitev je vgrajena v skripto: samodejno zazna pogoste pasice (Cookiebot, CookieYes, OneTrust, Complianz, Iubenda, vsak CMP po standardu IAB TCF) in do privolitve ne shrani ničesar, pri čemer tišina šteje kot ne. Kar ne moremo dokazati, pošteno pokažemo: naročila brez dokaza o viru pristanejo v svojem košu Neznano, nikoli napihnjena v Direct, zakaj je to pomembno, smo razčlenili posebej. Podatki gostujejo na strežnikih v EU (Helsinki), osebni podatki kupcev pa so šifrirani s ključem, ločenim za vsako trgovino.
Ena poštena meja, ki jo povemo naravnost: privolitev na strani trgovine ureja pasica trgovca, in skripta jo spoštuje, ko jo lahko prebere. Strežniško poročanje zaključenih nakupov oglasnim platformam (za pametno licitiranje) pa stoji na ločeni pravni podlagi trgovca do lastnih kupcev, ne na pasici; to je razlika med sledenjem obiskovalcev in poročanjem o lastni prodaji. Če vas zanima, kako je to videti na vaših podatkih, oglejte si pakete in cene ali se oglasite na predstavitvi v živo.
Kontrolni seznam za trgovino, ki prodaja globalno
- Veste, kateri delež kupcev prihaja iz EU/EGP, ZDA, Kanade in Avstralije.
- Pasica za privolitev deluje in jo vaše sledilno orodje resnično bere (preizkusite z Zavrni).
- Politika piškotkov našteva vse piškotke, ki se dejansko nastavijo, tudi orodij tretjih.
- Za vsako sledilno orodje imate pisni odgovor, kako prepoznava obiskovalce brez piškotkov.
- Z orodjem imate podpisano pogodbo o obdelavi podatkov (DPA) in veste, kje gostuje podatke.
- Za ameriške obiskovalce spoštujete Global Privacy Control, kjer to zahtevajo državni zakoni.
- Delež Neznano v poročilih razumete kot izmerjeno mejo, ne kot napako, ki jo je treba "popraviti" z bolj agresivnim sledenjem.
- Odločitve o proračunih temeljijo na dobičku iz naročil, ki za izračun ne potrebuje niti enega sivega sledilnega trika.
Pogosta vprašanja
Ali je prstni odtis brskalnika v EU prepovedan?
Ni prepovedan, zahteva pa predhodno privolitev, enako kot piškotki: mnenje WP29 9/2014 in smernice EDPB 2/2023 prstni odtis izrecno uvrščajo pod člen 5(3) direktive ePrivacy, v Sloveniji pod 225. člen ZEKom-2. Prepovedana je torej njegova tipična raba: prepoznavanje obiskovalcev brez vprašanja, prav tista, zaradi katere se tehnika sploh uporablja.
Ali sledenje brez piškotkov potrebuje privolitev?
V EU praviloma da, ker "brez piškotkov" ne pomeni "brez branja podatkov z naprave": člen 5(3) zajema vsako shranjevanje ali branje s terminalske opreme, sodba Planet49 pa je potrdila, da velja tudi za neosebne podatke. V ZDA privolitev vnaprej ni potrebna, veljajo pa obvestilo, pravica do ugovora in signal GPC; v Kanadi regulator fingerprinting za oglase odsvetuje, Quebec zahteva privzeto izklopljeno profiliranje.
Kaj je prstni odtis brskalnika?
Prstni odtis brskalnika je identifikator, sestavljen iz lastnosti vaše naprave: izrisa na skrito platno (canvas), zvočne obdelave, nameščenih pisav, ločljivosti, strojnih podatkov in podobnega. Raziskave so izmerile od 33,6 do 89,4 % unikatnosti, odvisno od populacije. Ker ne potrebuje ničesar shranjenega, preživi brisanje piškotkov in zasebni način, zato se mu uporabnik praktično ne more izogniti.
Ali je Google dovolil fingerprinting?
Google je s 16. februarjem 2025 iz pravil svojih oglasnih platform umaknil prepoved fingerprintinga za oglaševalce. To je sprememba Googlovih poslovnih pravil, ne zakonodaje: britanski ICO je potezo označil za neodgovorno in opozoril, da morajo podjetja še vedno spoštovati GDPR in PECR, v EU pa velja člen 5(3) enako kot prej. Dovoljenje platforme ni pravna podlaga.
Kaj se zgodi z naročili obiskovalcev, ki zavrnejo piškotke?
Pri zakonitem merjenju izgubite brskalniško pot teh obiskovalcev, ne pa naročila: naročilo obstaja v trgovini in v Enalitici pristane v košu Neznano, namesto da bi bilo napačno pripisano Directu ali kakemu kanalu. Del teh naročil se da pošteno pojasniti prek strežniškega zajema ID-jev klika ob nakupu; preostanek je izmerjena cena zasebnosti, ki jo je bolje poznati kot skrivati.
Viri
Zunanje strani, na katere se sklicuje ta članek. Povezave preverjene 28. september 2026.
- Safarijevemu 7-dnevnemu krajšanju piškotkov, ki jih nastavi skripta (webkit.org)
- javno označil za "neodgovorno" (ico.org.uk)
- mnenju 9/2014 (ec.europa.eu)
- smernicah 2/2023 (edpb.europa.eu)
- francoski CNIL na primer (cnil.fr)
- smernicah o uporabi piškotkov in podobnih sledilnih tehnologij (ip-rs.si)
- 325 milijonov evrov Googlu (cnil.fr)
- 150 milijonov Sheinu (cnil.fr)
- "unikatne identifikatorje" opredeli (leginfo.legislature.ca.gov)
- smernicah o vedenjskem oglaševanju (priv.gc.ca)
- odškodninsko tožbo za resne posege v zasebnost (oaic.gov.au)
Številke, označene "v podatkih Enalitice", so agregati iz resničnih naročil trgovin, ki jih merimo, brez imen in brez posameznih naročil. Kako merimo.
Spoznajte svoje prave številke
Uvozite 30 dni naročil ali povpraševanj med 5-minutnim uvodnim postopkom. Deluje za e-trgovine in storitvena podjetja.
Oglejte si pakete in cene